Fra grønt kort til zero-click: annonsene har lært å spionere

Plutselig er oktober her, også kjent som nasjonal sikkerhetsmåned. Hva passer vel bedre enn litt skumle nyheter inn mot helga?
Så lenge jeg har kunnet taste på en PC, har advarslene om virus vært der. Jeg husker godt de kjedelige bannerne som fortalte at jeg var én av tusen som hadde vunnet et grønt kort! Elleve år gamle meg trodde dette gjaldt retten til å spille på en golfbane, og skjønte aldri helt hvorfor jeg skulle vinne noe sånt. Selvfølgelig var det jo det forgjettede green card, retten til opphold i USA.
Siden den gang har internettskurkene blitt stadig dyktigere. Det var nok ikke barn disse falske USA-premiene rettet seg mot. Men i dag ser vi helt andre verktøy bli tatt i bruk.
I går deltok jeg på Dagens Næringsliv sitt Makt og Teknologi. Passende nok fant det sted på den gamle amerikanske ambassaden, hvor jeg har hørt rykter om enorme mengder ledninger og tekniske duppeditter etterlatt i tak, vegger og gulv da amerikanerne flyttet ut av Henrik Ibsens gate 48.
Aller øverst på agendaen stod temaet om digital suverenitet. I Kludder har jeg tidligere dekket temaet, både her:
 Sebastian Parry-Jones Øyrehagen
og her:
 Sebastian Parry-Jones Øyrehagen
Deretter dreide det seg om etterretning, og ikke minst russisk aktivitet. På scenen snakket de om den geopolitiske usikkerheten. Ikke minst vår nabo Russland, som daglig angriper norske system - noe som holder det norske Cyberforsvaret på tå hev. Derfor var overraskelsen stor da jeg forlot lokalet roligere enn da jeg kom inn. Det virket som at Cyberforsvaret vårt gjør det ganske godt, i grunn. Halvor Johansen, sjef for Cyberforsvaret, kunne fortelle at hyppigheten og kompleksiteten i digitale angrep mot Norge har økt, men at det måtte vi egentlig bare regne med.
Assisterende sjef i Politiets Sikkerhetstjeneste manet oss til å puste med magen. Blant eksemplene hun trakk fram, var den økte droneaktiviteten. Er det ikke litt rart, spurte hun salen, at jo mer vi leser om droner, dess flere droner observerer vi? Hun kunne avsløre at ingen av droneobservasjonene fra det siste året kunne knyttes til andre nasjoner – ja, faktisk antydet hun at en god del av dronene kanskje bare hadde vært fugler.
Men den trygge, gode følelsen skulle bare vare knappe tjuefire timer. I dag publiserte WIRED en sak om at nå kan telefoner og datamaskiner få virus uten at du trenger å gjøre noe som helst. Fenomenet blir kalt zero-click-angrep. I Toronto, Canada, sitter det en gjeng forskere i det som heter Citizen Lab. De etterforsker digital spionasje og kunne avsløre at cyberkriminelle kan installere spyware, programvare som spionerer på dataen din, gjennom annonser på en nettside!
 Matt Burgess and Lily Hay Newman
Det israelske annonsebyrået Discover-Tech brukte et annonseringsverktøy for å installere spyware fra et annet israelsk selskap, Candiru. Programvaren ble målrettet mot enheter tilknyttet nyhetsbyrået Al Jazeera. I tillegg ble 70 000 mobilapper og 120 000 nettsider infisert mellom mars og juni i år.
Discover-Tech oppdaget på Stortinget
Men om du trodde dette bare gjaldt Al Jazeera og regionen i Midtøsten, tar du feil. NATO, EU og FN oppdaget annonser knyttet til Discover-Tech. Det samme gjorde det norske Forsvaret, Stortinget, Kripos og Digitaliseringsdirektoratet. Citizen Lab kaller fenomenet AdFection. Akkurat dét nevnte ikke Johansen i sin ganske så avslappede samtale med DNs Frithjof Jacobsen. Derfor har inntrykket mitt av ukas seminar endret seg. Kanskje er det ikke slik at Cyberforsvaret har så god kontroll som de hevder, men at Johansen var sendt til Makt og Teknologi med et tydelig budskap om å skape ro i rekkene.
Det ble med andre ord dårlig timing at Discover-Tech-nyheten kom ut idag, altså.
Mediehusene har fått nok
Britiske og amerikanske nyhetsmedier har sett seg lei på at bot-er stjeler arbeidet deres for å trene språkmodeller og annen kunstig intelligens. The Times, Financial Times og Condé Nast - som eier WIRED, nevnt ovenfor - har sendt et brev til Storbritannias statsminister Andy Burnham. De ønsker strengere lovgivning og reguleringer som skal avsløre hvem de automatiserte bot-ene jobber for, og hva de bruker innholdet til. Jeg opplever to ulike tilnærminger til bot-er som tar innhold fra nettet, akkurat nå. På den ene siden har du mediehusene som så gjerne vil – med rette – verne om eget arbeid. Redaktørstyrte medier er allerede under press, takket være Meta og Mark Zuckerberg:
 Sebastian Parry-Jones Øyrehagen
På den andre siden har du virksomheter som optimaliserer, tilpasser og mer enn gjerne ønsker at bot-ene forsyner seg av innholdet på nettsiden deres. Over 50 prosent av nettraffikken består av bot-er nå, og om de forer et selskap sine saker inn i en språkmodell er det jo å anse som super markedsføring.
Dersom skaperne av legitim informasjon slutter å motta en verdi, kommer leveransen av den troverdige informasjonen til å minske, og så forsvinne. — fra brevet levert til Burnham.
Dette er ord vi må ta på alvor. Det er også en av mine største bekymringer for tiden vi går inn i; at nyheter vi kan stole på dankes ut til fordel for algoritmestyrte hot-takes hvis eneste hensikt er å skape engasjement. Men det er ikke bare enkelt å få has på medietyveriene.
Bot-operatørene ruter trafikken gjennom vår IP-adresser. Dermed ser det ut som at trafikken kommer fra ekte menneskers mobilenheter og datamaskiner. Det blir påpekt i brevet at dette også er et nasjonalt sikkerhetsspørsmål.
De samme teknikkene brukes av fremmede makter og fiendtlige aktører for å iverksette cyberangrep og påvirkningskampanjer — brevet fra nyhetsmediene til Storbritannias statsminister.
Det er lenge siden en bannerannonse om grønt kort har prøvd å svindle meg. Naiv som jeg er, har jeg ansett meg selv som digitalt oppegående. Men kanskje fant dataen min vei til Israel for lenge siden. Det skjedde med Al Jazeera, og det er utopisk å tro at det ikke kan skje med oss andre.
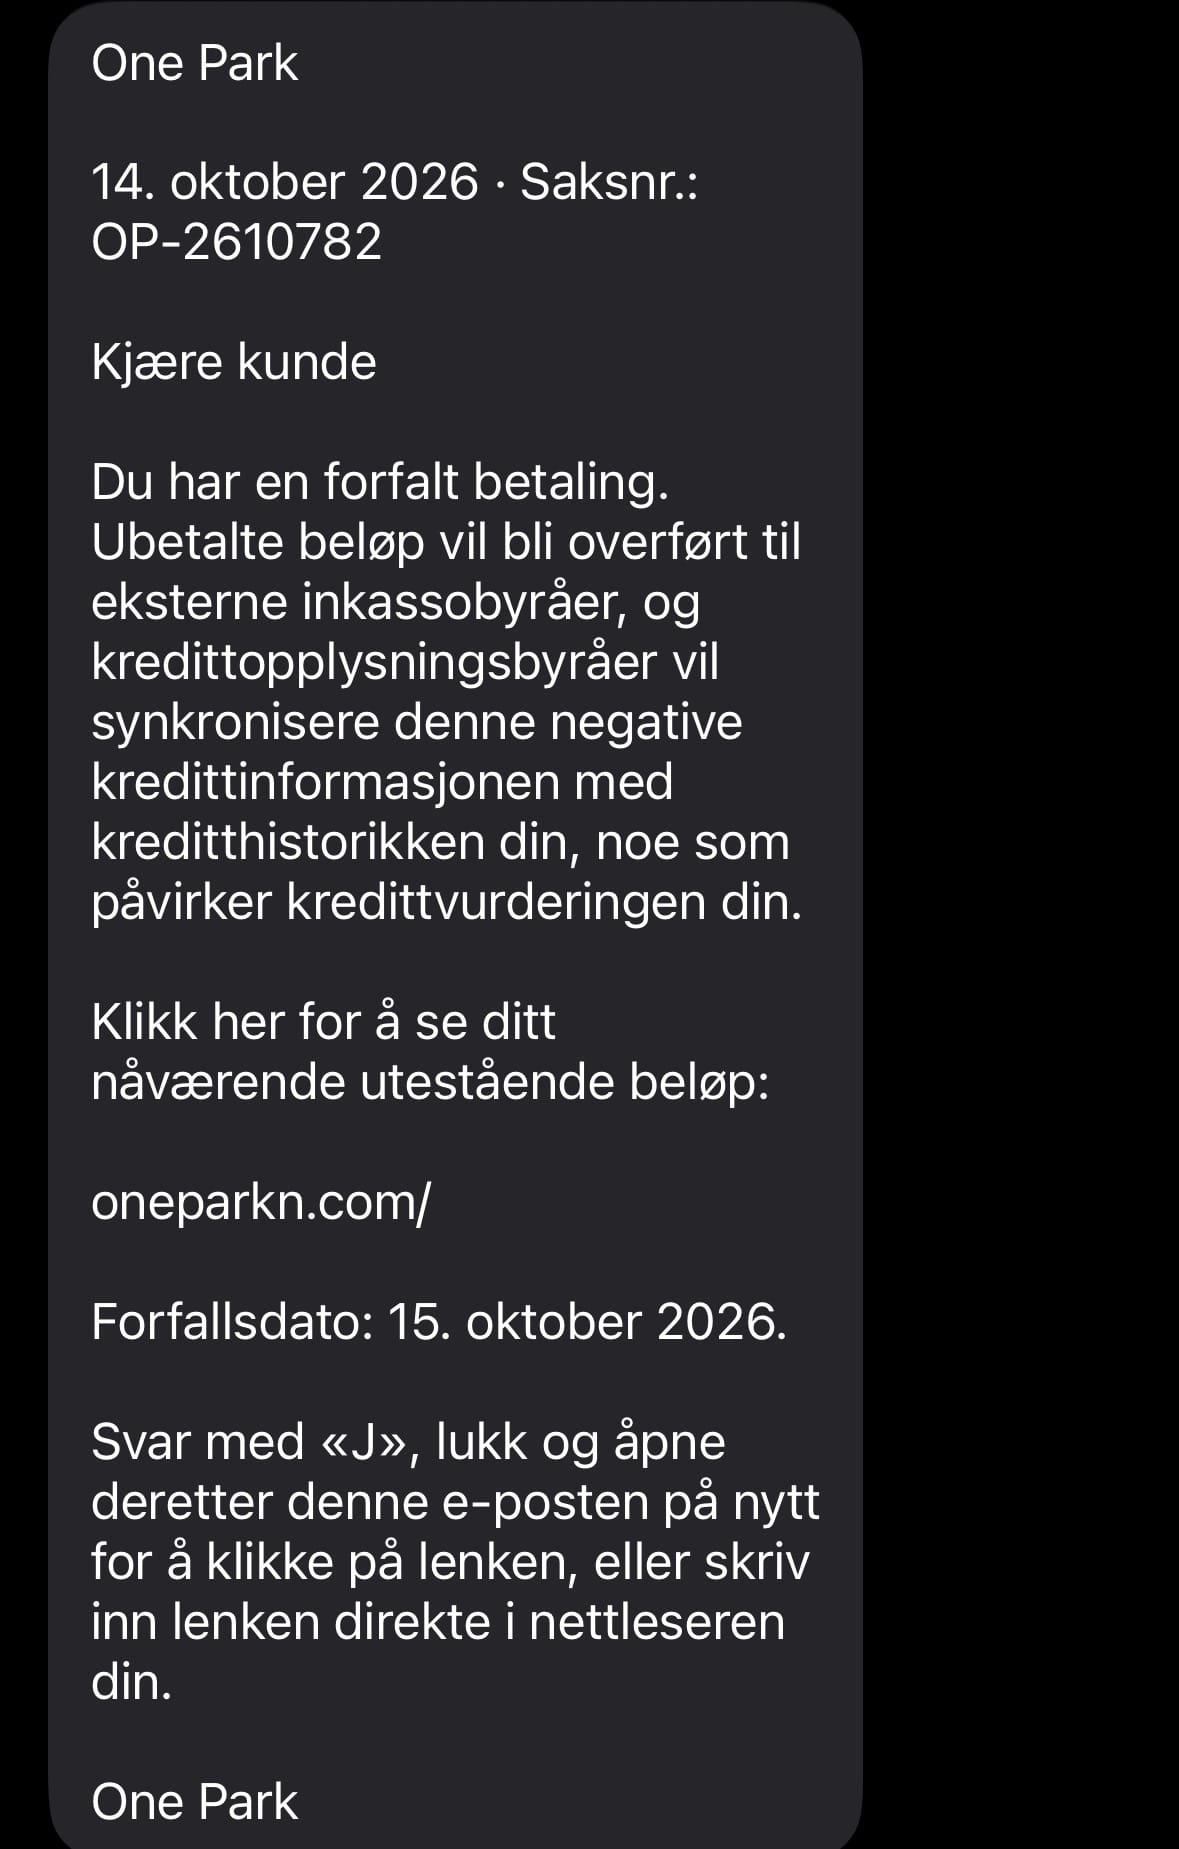
Nå må jeg runde av, har nemlig fått en SMS (de kaller det e-post, men la gå) fra One Park om at jeg ikke har betalt for parkeringen av bilen jeg ikke eier:


Member discussion